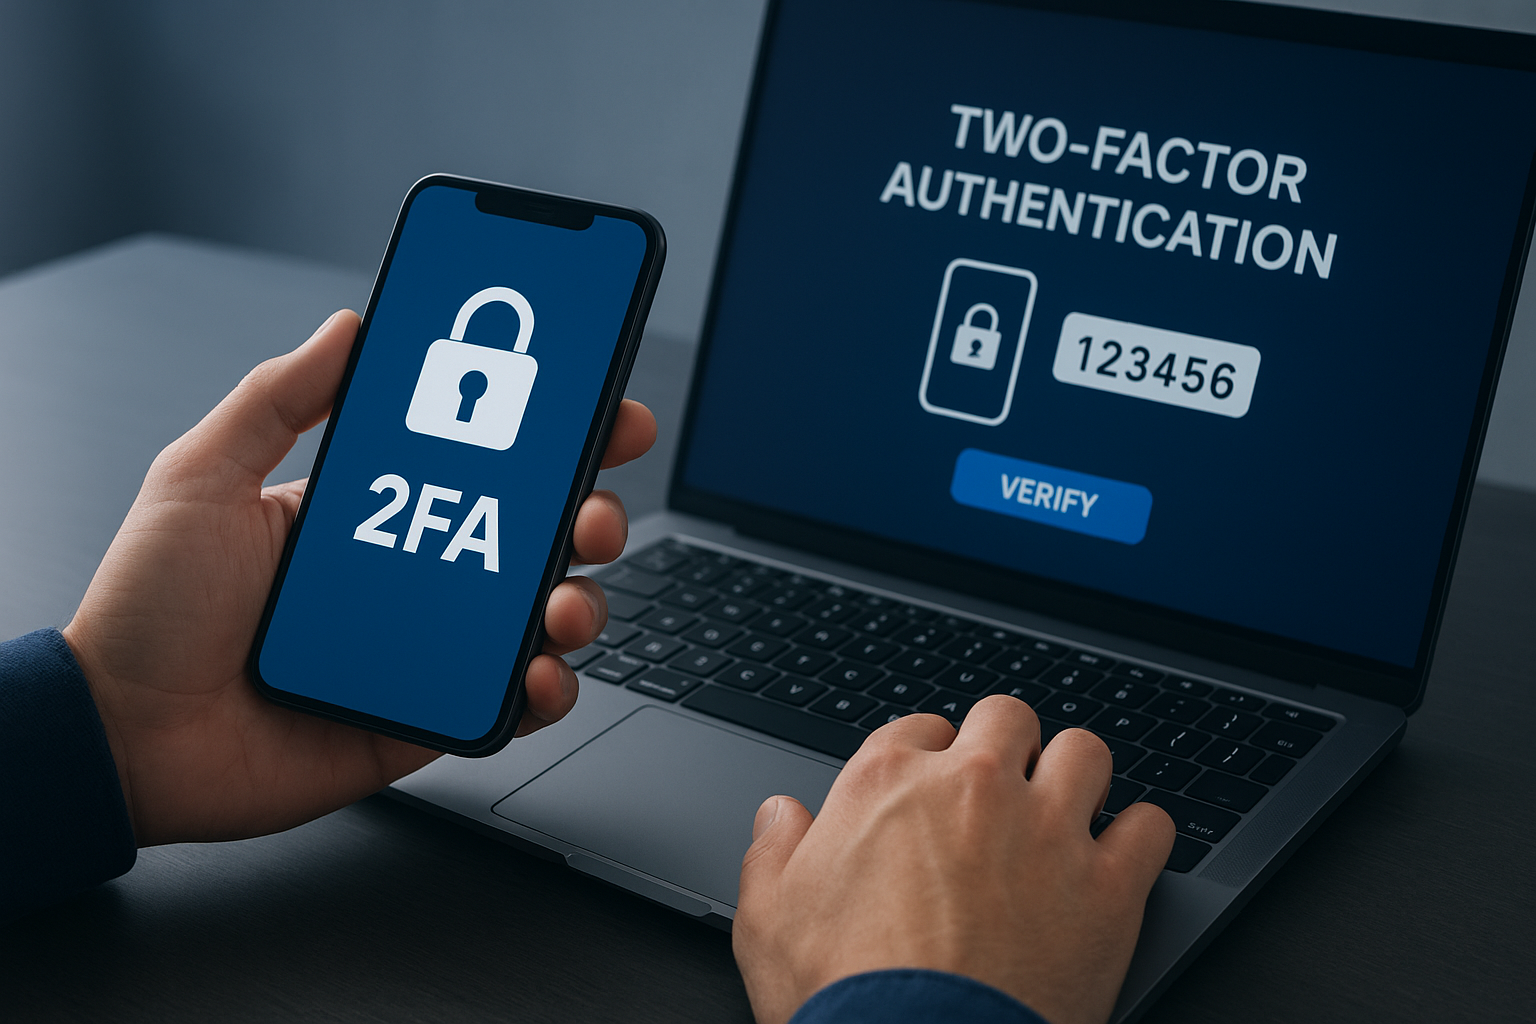
A autenticação de dois fatores (2FA) é uma das defesas mais eficazes e fáceis de implementar para proteger contas online. Em vez de depender apenas de uma senha, o 2FA exige uma segunda prova de identidade — algo que você tem ou algo que você é. Este artigo explica os métodos mais comuns, guia passo a passo a configuração em serviços populares e traz boas práticas para evitar perder acesso às suas contas.
O que é 2FA e por que usar
A autenticação de dois fatores adiciona uma camada extra de segurança exigindo dois tipos de evidência: normalmente a senha (conhecimento) e um segundo fator, como um código temporário ou uma chave física (posse). Isso reduz muito o risco de invasão quando senhas são vazadas, repetidas ou adivinhadas.
- Exemplo: mesmo que alguém descubra sua senha, não conseguirá entrar sem o código gerado pelo seu app autenticador.
Principais métodos de 2FA
Existem diversas formas de 2FA, cada uma com prós e contras. Escolher o método certo depende de conveniência e nível de segurança desejado.
- SMS: recebe códigos por mensagem de texto. É simples, mas vulnerável a sim swapping (clonagem de número).
- Apps autenticadores: Google Authenticator, Microsoft Authenticator, Authy e outros geram códigos temporários TOTP. Mais seguro que SMS e funciona offline.
- Chaves físicas (hardware): dispositivos como YubiKey usam padrões como FIDO2 e oferecem alta segurança. São a melhor opção para contas críticas.
- Biometria e autenticação por push: alguns serviços enviam uma notificação ao seu telefone para aprovar o acesso. Conveniente e seguro quando bem implementado.
Passo a passo: configurar 2FA com um app autenticador
Este exemplo mostra o processo genérico usado por muitos serviços (Google, Facebook, Dropbox, etc.).
- Acesse as configurações de segurança da conta e procure por “Autenticação de dois fatores” ou “Verificação em duas etapas”.
- Escolha a opção de app autenticador e selecione “Configurar” ou “Vincular app”.
- O serviço exibirá um código QR. Abra seu app autenticador no celular e selecione “Adicionar conta” ou o ícone de +.
- Digitalize o QR ou insira manualmente a chave fornecida. O app começará a gerar códigos de 30 segundos.
- Digite o código atual do app no site para confirmar a configuração. Salve as chaves de recuperação ou códigos de backup oferecidos pelo serviço.
Exemplo prático: ao configurar no Google, você pode escolher entre Google Authenticator ou usar chaves de segurança. O site mostra códigos de recuperação que devem ser armazenados em local seguro — anote em papel ou guarde num gerenciador de senhas.
Boas práticas e recuperação de conta
Configurar 2FA é apenas parte da proteção. Adote medidas que evitem perda de acesso e aumentem a segurança geral.
- Guarde códigos de recuperação: muitos serviços oferecem códigos únicos para recuperar acesso. Salve-os num local offline ou num gerenciador de senhas seguro.
- Use um gerenciador de senhas: combina senhas fortes e 2FA para proteção adicional.
- Prefira apps autenticadores ou chaves físicas a SMS quando possível.
- Configure um método de recuperação confiável (e-mail secundário, número alternativo, ou chave de segurança extra).
- Registre uma chave física de backup se administrar contas críticas para reduzir risco de bloqueio.
Quando e onde ativar 2FA
Priorize contas que contêm informações sensíveis ou que podem permitir acesso financeiro: serviços de e-mail, bancos, redes sociais, plataformas de armazenamento em nuvem e contas de trabalho. Ative 2FA imediatamente ao criar contas importantes.
Se você gerencia múltiplas contas para trabalho e pessoal, padronize o método: por exemplo, usar um app autenticador para a maioria e chaves físicas para contas essenciais.
Conclusão
A autenticação de dois fatores é uma camada de segurança simples e eficaz que qualquer usuário pode implementar. Comece ativando 2FA nas contas mais críticas, prefira autenticadores e chaves físicas em vez de SMS, e mantenha códigos de recuperação em segurança. Essas medidas reduzem significativamente o risco de invasão e ajudam a manter seus dados protegidos.